 Editor Team
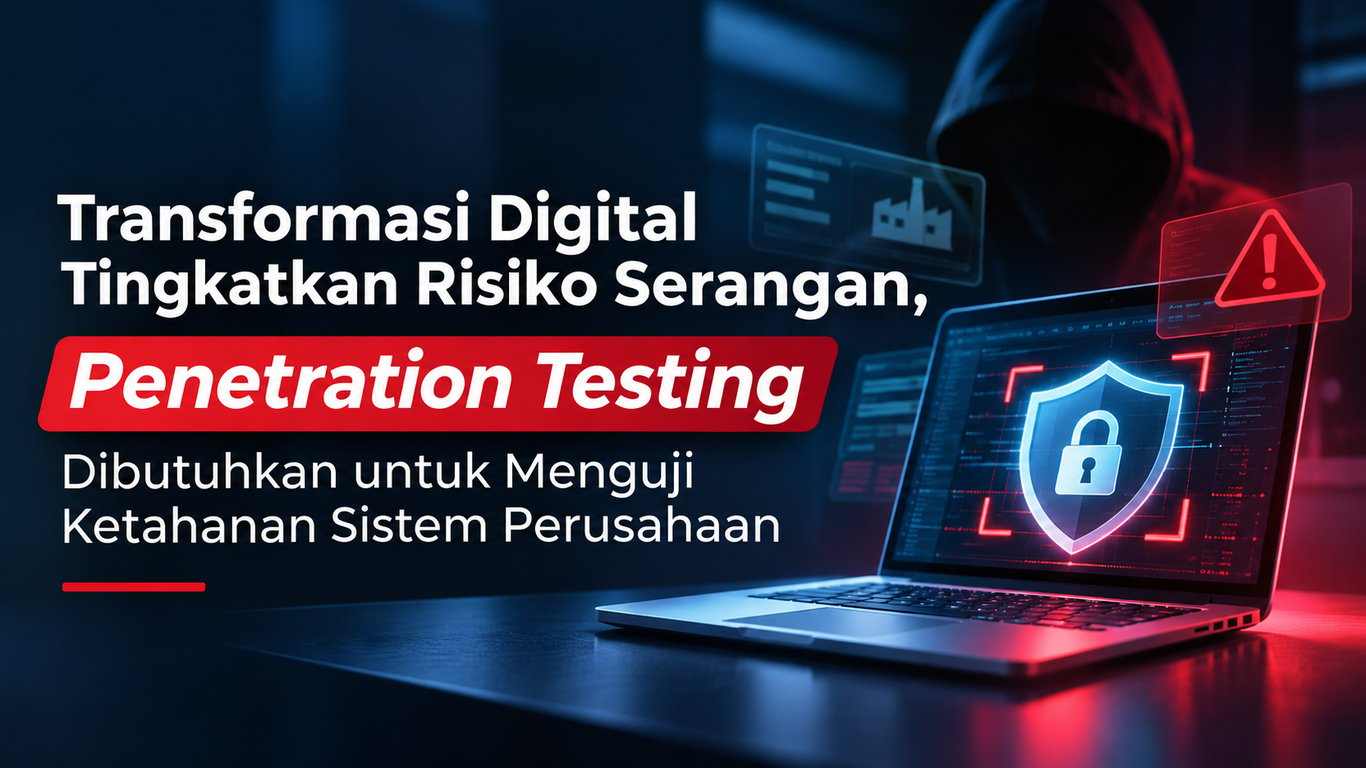
JAKARTA, INDONESIA – 20 November 2026. Zentara mengingatkan perusahaan di Indonesia bahwa percepatan transformasi digital turut memperluas celah yang dapat dimanfaatkan penyerang. Setiap aplikasi baru, integrasi API, migrasi ke cloud, dan pemanfaatan AI menambah titik masuk yang perlu diuji, bukan hanya diasumsikan aman.
Laporan tahunan Kaspersky mencatat 14.909.665 serangan berbasis web berhasil diblokir di Indonesia sepanjang 2025, atau sekitar 40.848 serangan setiap hari. AwanPintar.id juga menilai eskalasi serangan siber di Indonesia dipicu meluasnya permukaan serangan seiring transformasi digital di sektor pemerintahan, layanan publik, dan dunia usaha.
Tekanan terbesar mengarah ke lapisan aplikasi. Laporan Akamai State of the Internet 2026 mencatat hampir 65 miliar serangan terhadap aplikasi web dan API di Asia Pasifik sepanjang 2025, naik 23% dibanding tahun sebelumnya, dengan 61% serangan API berupa manipulasi logika bisnis.
Di sisi lain, kesiapan perusahaan belum sejalan. Cisco Cybersecurity Readiness Index 2025 menilai hanya 11% organisasi di Indonesia yang siap menghadapi risiko siber yang semakin kompleks, sementara survei Akamai terhadap 640 pengambil keputusan keamanan di Asia Pasifik menemukan hanya 22% yang memiliki inventaris API lengkap.
Menurut Zentara, celah pada logika bisnis, konfigurasi cloud, atau hak akses sering tidak terdeteksi oleh pemindaian otomatis. Karena itu, Penetration Testing, yaitu simulasi serangan terkendali oleh penguji berizin, dibutuhkan untuk mengukur sejauh mana sistem perusahaan benar-benar mampu bertahan.
Dalam praktiknya, pengujian penetrasi Zentara mencakup lingkungan yang lahir dari transformasi digital, mulai dari konfigurasi AWS, Azure, dan GCP, container dan Kubernetes, API berbasis REST, GraphQL, dan gRPC, hingga aplikasi AI dan LLM. Pengujian juga menjangkau Active Directory dan skenario assumed breach untuk melihat seberapa jauh penyerang dapat bergerak setelah berhasil masuk.
Zentara memadukan pemetaan otomatis dengan lebih dari 40 alat dan eksploitasi manual oleh penguji bersertifikasi. Setiap proyek diawali penetapan ruang lingkup dan izin tertulis, dilanjutkan pemetaan selama 3 hingga 5 hari kerja, eksploitasi dan validasi selama 8 hingga 12 hari kerja, serta penyusunan laporan selama 3 hingga 5 hari kerja.
Hasilnya disajikan dalam laporan eksekutif berisi heatmap risiko dan skor ketahanan untuk direksi, serta laporan teknis untuk tim engineering. Setelah perbaikan dilakukan, Zentara melakukan pengujian ulang tanpa biaya tambahan dan menerbitkan ulang laporan sebagai bukti bagi auditor.
Karena sistem terus berubah, perusahaan dapat memilih proyek dengan ruang lingkup tetap, paket manday yang dipakai sepanjang tahun, atau validasi berkelanjutan melalui CTEM dan Breach and Attack Simulation setiap kuartal. Pengujian juga dipetakan terhadap ketentuan seperti PCI DSS v4.0.1 Persyaratan 11.4, POJK 11, dan SWIFT CSCF bagi sektor keuangan.
Zentara menegaskan bahwa pengujian penetrasi hanya dilakukan dalam ruang lingkup dan izin yang disepakati, sehingga hasilnya menggambarkan kondisi sistem pada waktu dan cakupan tertentu. Pengujian ini perlu dipadukan dengan praktik pengembangan yang aman dan pemantauan keamanan yang berkelanjutan.
Dengan menguji sistem sebelum penyerang melakukannya, Zentara berharap perusahaan di Indonesia dapat melanjutkan transformasi digital dengan lebih percaya diri. Ketahanan yang terukur diharapkan menjadi bagian dari setiap peluncuran layanan digital baru, bukan sekadar pemeriksaan setelah insiden terjadi.
Press Release juga sudah tayang di VRITIMES